Betreiber
3BrainAI Nexus s.r.o.
Unternehmens-ID: 295 13 049
Sitz: Korunní 2569/108, Vinohrady, 101 00 Prag 10, Tschechische Republik.
3BrainAI Nexus
3BrainAI Nexus entwickelt Construction Risk Intelligence (CRI), einen Nachweisprozess mit klaren Verantwortlichkeiten für die professionelle Prüfung. Diese Seite erläutert die Produktgrenzen, verantwortlichen Rollen und den Weg zu zweckgebundenen Due-Diligence-Informationen.
3BrainAI Nexus s.r.o.
Unternehmens-ID: 295 13 049
Sitz: Korunní 2569/108, Vinohrady, 101 00 Prag 10, Tschechische Republik.
CRI soll die professionelle Prüfung unterstützen. Es soll weder autonom Kredite genehmigen noch Sicherheiten bewerten oder die Entscheidung einer Institution ersetzen.
Anfragen zu sensiblen Informationen erfordern einen vereinbarten Zweck, Umfang und Vertraulichkeitsbedingungen. Eine Anfrage gewährt nicht automatisch Zugang zu Dokumenten oder Systemen.
Die Institution bleibt für ihre fachlichen, risikobezogenen, bewertungsbezogenen, kreditbezogenen und regulatorischen Entscheidungen verantwortlich. CRI soll die Nachweise und ihre Grenzen für diese Prüfung strukturieren.
Das öffentliche Evidence Pack und The Brief zeigen vorbereitete Beispiele. Der CRI-Demonstrator befindet sich in Entwicklung. Die bei einer Vorführung verfügbaren Funktionen und der Umfang eines bezahlten Auftrags werden gesondert vereinbart. Die fachliche Prüfung bleibt Teil des Prozesses.
Die Stufen der Validierung und Zusammenarbeit lesenDas öffentliche Evidence Pack Fischamend enthält datierte Quellenverweise, einen Beobachtungsbereich, eine Vertrauensstufe, eine begrenzte Schlussfolgerung und ausdrücklich ausgewiesene Grenzen. Es verbindet Beobachtungen aus öffentlichen Daten mit der nächsten Dokumentenprüffrage.
Der Status WATCH bezieht sich auf die ausreichende Nachweisgrundlage und den Bedarf an einer Dokumentenprüfung. Der Datensatz belegt weder die Fertigstellung eines Gebäudes noch eine vertragliche Abnahme oder die Berechtigung zu einer Zahlung.
Das öffentliche Evidence Pack lesen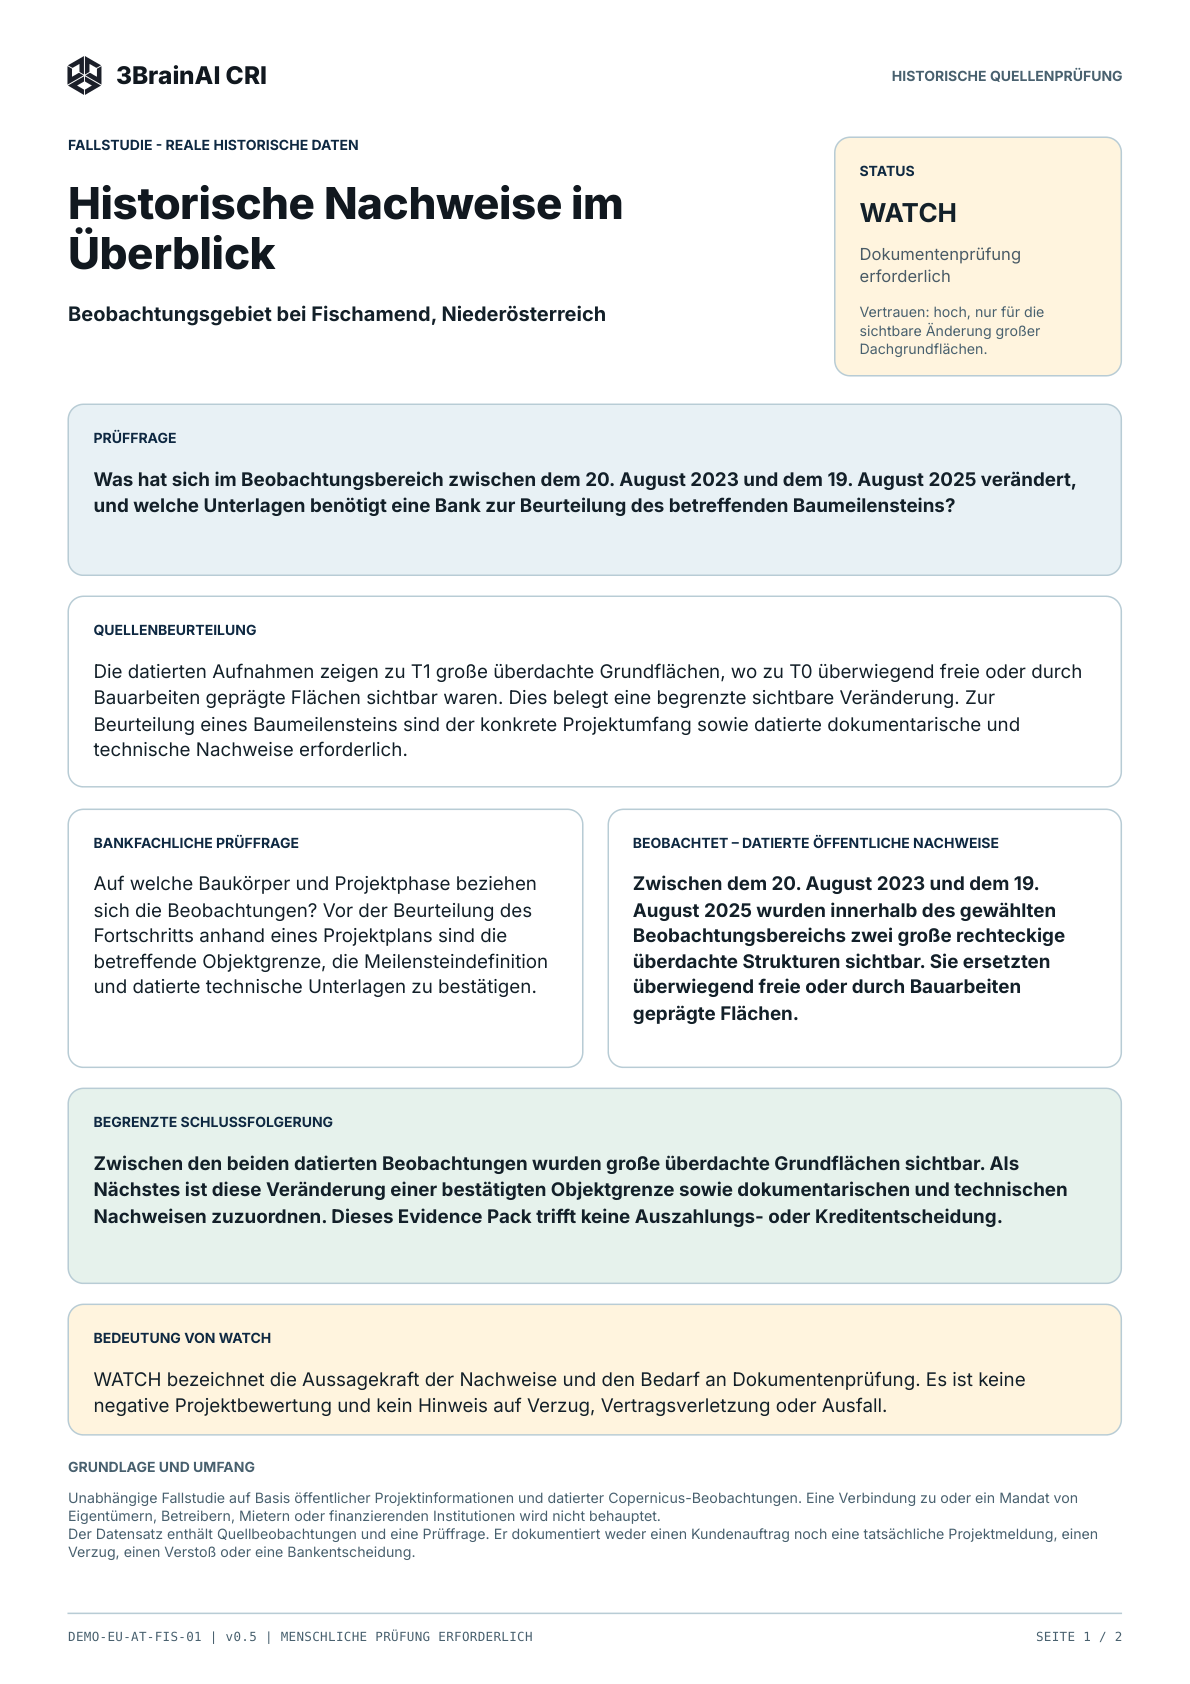
Öffentlicher Datensatz · v0.5
Prüffrage, datierte Beobachtungen, Grenzen und nächsten Prüfschritt im Originaldokument ansehen.
Evidence Pack ansehen3BrainAI · Öffentliches illustratives Dokument. Keine Kundenbeauftragung oder Bankentscheidung dargestellt.
Aussagen über eine unabhängige Bewertung oder Zertifizierung erfordern einen benannten Aussteller, einen geprüften Umfang, einen Berichtstyp und einen Prüfzeitraum. Eine solche Bewertung ergänzt die kundenspezifische Due Diligence.
Diese Seite enthält Produktinformationen und Kontaktmöglichkeiten. Sie ist weder eine Zertifizierung noch ein unabhängiger Prüfbericht.
Kunden, Partner und Investoren können den Zweck ihrer Due Diligence und die benötigten Informationen beschreiben. Umfang und Verfügbarkeit geeigneter Unterlagen werden individuell besprochen. Vor der Weitergabe sensibler Informationen werden Vertraulichkeitsbedingungen vereinbart.
Verwenden Sie beim ersten Kontakt nicht vertrauliche Informationen. Schreiben Sie an contact@3brain.aioder bereiten Sie unten eine strukturierte Anfrage vor.
Mit dem Absenden werden Ihre Angaben zur Bearbeitung gespeichert. Eine Bestätigung wird per E-Mail in dieser Sprache versendet. Die Anfrage gewährt keinen Zugang. Datenschutzhinweise.
Bei einem Sicherheitsproblem in einem 3BrainAI-System schreiben Sie an contact@3brain.ai mit dem Betreff „Security inquiry - 3BrainAI“.
Halten Sie die erste Nachricht kurz. Keine sensiblen Kundendaten, Zugangsdaten oder Einzelheiten zur Ausnutzung von Schwachstellen angeben. Vereinbaren Sie vor der Weitergabe sensibler technischer Informationen einen geeigneten Kanal.
Kontakt zu einem Sicherheitsproblem aufnehmenZuletzt geprüft:
Inhaltlich verantwortlich: Gründer · Produkt & Governance
Technische Inhalte: CTO · Technische Verantwortung